Nachweise auf Knopfdruck. Audits in Stunden, nicht Wochen.
PulseCheck macht aus der Arbeit, die ohnehin in Jira, GitHub, GitLab, Linear und Azure DevOps passiert, DORA-Metriken, GO/NO-GO-Compliance-Gates und signierte Audit-Nachweise. Kein neues Dashboard, das jemand pflegen muss.
Ohne Kreditkarte · In der EU gehostet · In Minuten eingerichtet
Die Regeln ändern sich. Ihre Nachweise halten Schritt.
Egal, was Sie ausliefern — SaaS, Fintech, KI, Gesundheit: PulseCheck übersetzt den Standard, der für Sie gilt, in Regeln, die bei jedem Commit, Ticket und Deployment laufen.
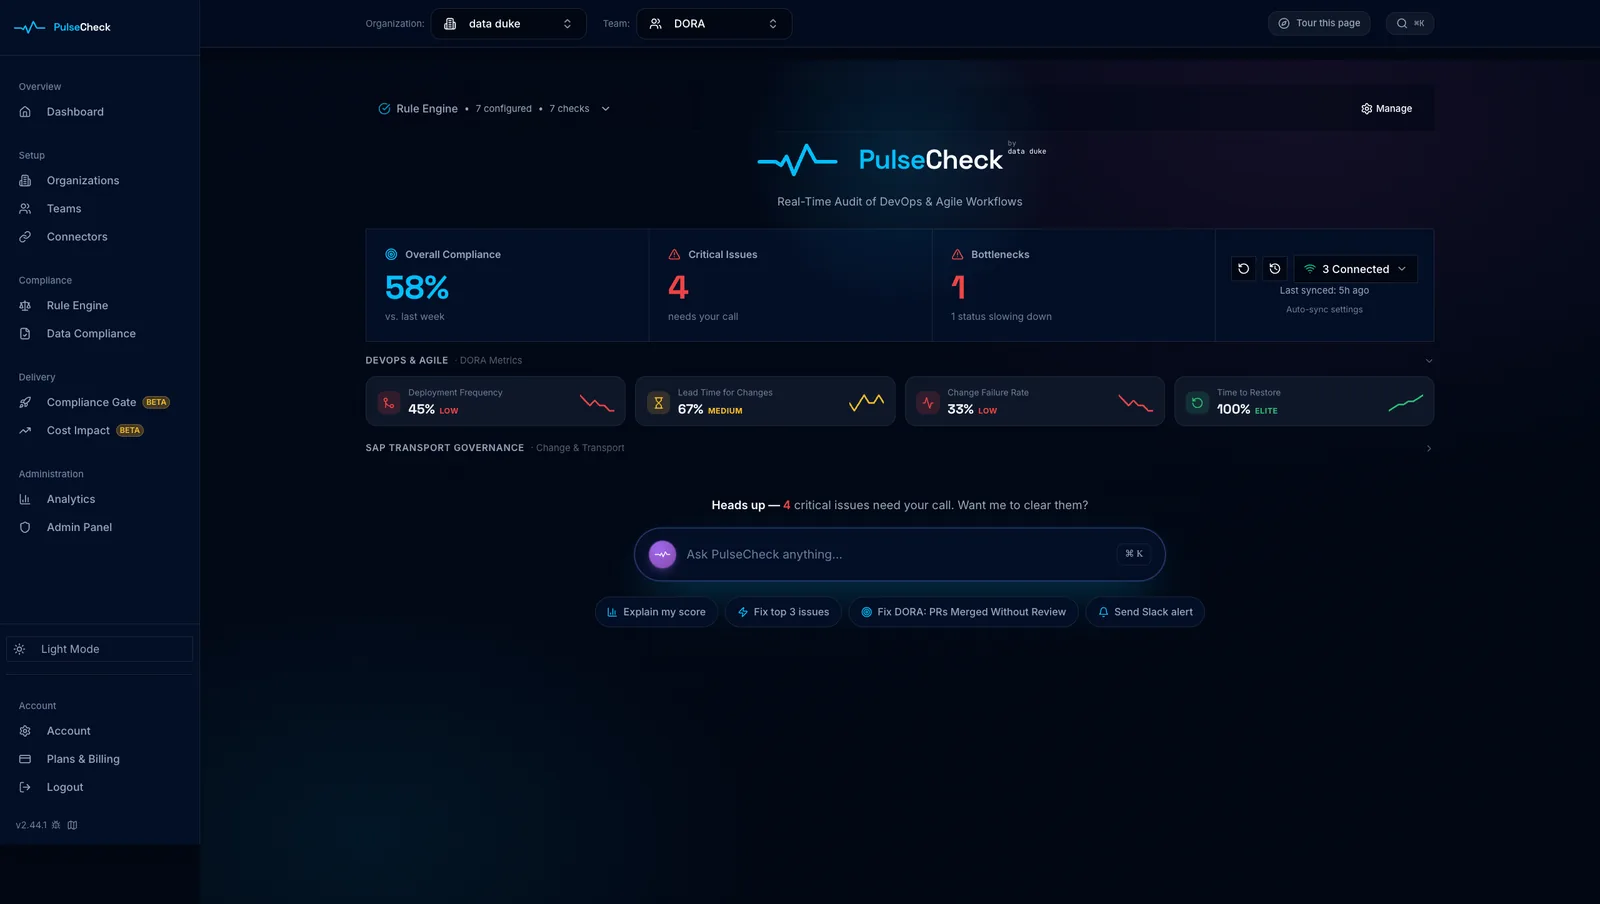
Alle vier DORA-Metriken, automatisch berechnet.
Deployment-Frequenz, Lead Time for Changes, Change Failure Rate und MTTR — pro Team berechnet aus Jira, GitHub, GitLab, Azure DevOps und Jenkins, eingestuft von Elite bis Low, mit Drift-Alarmen, die die konkreten Pull Requests benennen. Niemals eine Bewertung einzelner Entwickler.
Neue Regulierung? Nennen Sie uns das Framework — wir definieren gemeinsam ein Regelpaket.
Ihr Prozess ist der Standard. Machen Sie daraus Regeln.
Vorlagen gibt es für DSGVO, den EU AI Act und DORA-Metriken. Für Ihren eigenen Prozess schreiben Sie die Regeln selbst oder beschreiben ihn dem KI-Assistenten und prüfen seinen Entwurf.
Zwei Wege, sie anzulegen
Selbst schreiben
JQL, YAML oder Klartext, mit Live-Vorschau vor dem Speichern.
Beschreiben, die KI entwirft
Fügen Sie Ihre Definition of Ready oder Ihren Incident-Prozess in den Assistenten ein. Er schlägt Domains und Regeln vor; erst wenn Sie bestätigen, wird etwas angelegt.
Teams beginnen mit
- Definition of Ready
- Definition of Done
- Incident-Management
- Release-Checkliste
- Code-Review-Richtlinie
Die KI entwirft. Bewertet wird weiterhin von der deterministischen Regel-Engine.
Compliance wird von unserer Regel-Engine gemessen — nicht von einer KI geraten.
Deterministischer Motor. Beratender Coach. Reproduzierbare Nachweise. In genau dieser Reihenfolge.
Regel-Engine
JQL, YAML, Klartext. Jedes Bestanden/Nicht bestanden ist jederzeit von jedem reproduzierbar.
KI-Coach
Erklärt Verstöße, schlägt neue Regeln vor, entwirft Korrekturen. Bewertet Compliance nie.
Auditor-Ansicht
Eingefrorene Snapshots. Datum wählen und die Nachweise genau so sehen, wie sie damals waren.
Freitags ausliefern — mit einem Urteil, das alle akzeptieren.
Compliance-Gates bündeln jede automatische Prüfung und jede menschliche Freigabe zu einem einzigen GO/NO-GO-Urteil — beschränkt auf die Domains und Teams, auf die es ankommt. Niemand muss einen Slack-Thread lesen, um zu wissen, ob Sie bereit sind.
Automatische Prüfungen & gesperrte Freigaben
Basisprüfungen laufen automatisch; Freigaben dokumentieren, wer was wann bestätigt hat. Empfohlene Prüfungen werden angezeigt, blockieren aber nie.
Gate-Vorlagenbibliothek
Vorlagen für EU AI Act, DSGVO, DORA-Metriken, QA, SAP und SLA per Klick — vorkonfigurierte Regelpakete für das Framework, das für Sie gilt.
Zuschnitt auf Domains & Teams
Jedes Gate ist auf die Domains und Teams beschränkt, die es verantwortet — das Urteil spiegelt nur wider, wofür dieses Gate tatsächlich zuständig ist.
Wiederkehrende Gates
Öffnen Sie ein Gate monatlich, quartalsweise, halbjährlich oder jährlich neu — so laufen periodische Reviews von selbst.
Teilbares & einbettbares Urteil
Ein schreibgeschützter, ablaufender Link für Auditoren — oder eine Live-Einbettung in Confluence, Notion oder jeder Seite mit iframe-Unterstützung, in der Freigaben dem echten Benutzer zugeordnet werden.
Ein manipulationssicheres Audit-Log — mit Exporten, die Auditoren selbst prüfen können.
Jede Regelauswertung, jede Konfigurationsänderung, jede Freigabe — festgehalten in einem Log, das nur ergänzt werden kann: Die Datenbank lässt niemanden Einträge ändern oder löschen. Export jederzeit auf Abruf.
Unveränderlicher Nachweisspeicher
Änderungen und Löschungen werden auf Datenbankebene blockiert. Jede Auswertung speichert einen Fingerabdruck des exakt geprüften Regeltexts.
Signierte CSV- & JSON-Exporte
Digital signiert (ECDSA P-256) und mit Zeitstempel, inklusive Prüfanleitung — so kann ein Auditor die Integrität offline verifizieren.
Datenhaltung in der EU
Gehostet in Frankfurt (EU). Zugangsdaten mit AES-256-GCM verschlüsselt; Row-Level-Security isoliert jede Organisation.
Jedes Audit-Ereignis ist einem Framework zugeordnet
Eine unabhängige Experteneinschätzung, direkt neben jeder Regel.
Manche Fragen sollte keine Regel-Engine beantworten. Expert Review schickt ein versiegeltes Paket aus Ihren Regelergebnissen und Nachweisen an eine unabhängige Fachperson. Die Einschätzung steht neben dem automatischen Ergebnis jeder Regel.
Wer prüft
- EU AI ActRechtsprüfungZugelassene Anwältin oder zugelassener AnwaltAnfragen →
- DSGVORechtsprüfungZugelassene Anwältin oder zugelassener AnwaltAnfragen →
- DORA-MetrikenEngineering-PrüfungErfahrene Engineering-FührungskraftAnfragen →
Schritt 1Umfang wählen
Wählen Sie Framework und Team oder KI-System.
Schritt 2Dokumente ergänzen
Laden Sie hoch, was die betroffenen Regeln brauchen. Ein Link ist nur ein Hinweis.
Schritt 3Versiegeln und senden
Ein signiertes Paket geht an die Fachperson.
Schritt 4Einschätzung je Regel erhalten
Einschätzung und unterschriebene Stellungnahme kommen zurück in PulseCheck.
Prüfungen der DORA-Metriken sind Engineering-Prüfungen, keine Rechtsprüfungen.
KI-VorschlagIhre Bestätigung
KI-Entwürfe brauchen Ihre Freigabe und behaupten nie, eine Anforderung sei erfüllt.
LinkDokument
Ein Link sagt nichts über das Dokument dahinter. Sie laden das Dokument hoch.
Automatisches ErgebnisExperteneinschätzung
Die Einschätzung überschreibt nie das automatische Ergebnis.
Drift-Erkennung, die weiß, dass eine steigende Zahl manchmal eine gute Nachricht ist.
Täglicher Digest in Slack oder Microsoft Teams. Drei vorgeschlagene nächste Schritte pro Alarm. Rauschen standardmäßig unterdrückt — der KI-Coach meldet sich nur, wenn sich wirklich etwas geändert hat.
Alles, was Engineering-Leads brauchen, um Delivery und Compliance zu belegen.
Neun Funktionen auf einem deterministischen Motor, einem Nachweisspeicher und einer Auditor-Ansicht.
DORA-Metriken
Deployment-Frequenz, Lead Time, Change Failure Rate und MTTR — nativ aus Jira, GitHub, GitLab, Azure DevOps Pipelines und Jenkins, eingestuft von Elite bis Low.
Deterministische Regel-Engine
JQL-, YAML- und Klartext-Regeln laufen auf einem einzigen Motor — mit Live-Vorschau, was eine Regel treffen wird, bevor Sie speichern.
Compliance-Gates
GO/NO-GO-Urteile aus automatischen Prüfungen und gesperrten Freigaben — bei Bedarf in einem wiederkehrenden Rhythmus.
CI-Datenschutz-Gate
Eine GitHub Action blockiert Pull Requests, die personenbezogene Daten, fest codierte Zugangsdaten oder andere definierte Signaturen enthalten. Funde werden in Ihrem eigenen Runner maskiert.
Investitionen & Kostenwirkung
Sehen Sie, wohin Engineering-Zeit wirklich fließt — Features, Betrieb, Toil, Compliance — und was Überschreitungen in Euro kosten.
KI-Coach (beratend)
Erklärt Verstöße, entwirft Korrekturen und schlägt neue Regeln vor — im Dashboard oder in Slack und Teams. Bewertet Compliance nie selbst.
MCP-Connector
Fragen Sie Claude oder jeden MCP-fähigen Assistenten nach Ihrem Compliance-Status — lesend oder lesend & schreibend, pro Organisation isoliert und protokolliert.
Live-Einbettungen
Live-KPIs, Gates, DORA-Kacheln und Kostenkarten direkt in den Seiten, die Ihre Stakeholder ohnehin lesen — Confluence, Notion oder alles, was iframes unterstützt, auf Deutsch oder Englisch.
Enterprise-Identität & EU-Hosting
SSO mit Microsoft Entra ID, Google Workspace oder SAML 2.0, organisationsweit erzwingbare MFA und Hosting in der EU (Frankfurt).
Verbinden Sie Ihren Stack. Den Rest erledigen wir.
PulseCheck liest, was bereits da ist — keine neue Datenpipeline, kein neuer Agent auf Ihren Runnern.
- Jira
- GitHub
- GitLab
- Linear
- Jenkins
- Azure DevOpsBeta
- Slack
- Teams
- Confluence · Notion
- Claude (MCP)
- Zapier
- SAPEarly Access
Auch für Enterprise-Backlogs — die Synchronisierung in Paketen setzt nach einer Unterbrechung automatisch fort. Owner werden benachrichtigt, sobald eine Verbindung abbricht.
Engineering-Leads in der DACH-Region vertrauen PulseCheck.
Zitate aus Kundeninterviews im ersten Quartal 2026. Firmennamen bis zur Freigabe der Fallstudien anonymisiert.
Als DevOps Engineer im Fintech-Bereich ist Compliance-Tracking für uns nicht verhandelbar. Das Produkt ist sehr leistungsfähig — es fügt sich nahtlos in unsere Abläufe ein und lässt uns die Regeln genau auf das zuschneiden, was wir wirklich brauchen. Ein Kollege war besonders beeindruckt, wie es mit Compliance-Themen umgeht. Allein die Anpassbarkeit hebt es ab.
Die Regel-Engine ist der Kern. Unsere Auditoren können jede Auswertung gegen jeden historischen Snapshot erneut laufen lassen — und das Urteil ist immer dasselbe. Genau das bedeutet deterministisch.
Der KI-Coach ist das ehrlichste KI-Produkt, das ich dieses Jahr benutzt habe. Er erklärt, er schlägt vor — und hält sich raus, wenn die Regel-Engine uns schon eine klare Antwort gegeben hat.
- DSGVO-nativ
- Gehostet in der EU (Frankfurt)
- Namen & E-Mails vor jedem KI-Aufruf maskiert
- Signierte, prüfbare Exporte
- SSO & erzwungene MFA
Fragen, die uns Engineering-Leads stellen.
Ihre Frage war nicht dabei? In der Demo verdienen wir uns das Gespräch.
Was ist PulseCheck?
PulseCheck ist eine Plattform für Engineering-Compliance und Delivery-Performance von data duke, einem Softwareunternehmen aus Wien. Sie verbindet sich mit den Tools, die Ihre Teams bereits nutzen — Jira, GitHub, GitLab, Linear, Azure DevOps und Jenkins — und macht daraus DORA-Metriken, deterministische Compliance-Prüfungen, GO/NO-GO-Compliance-Gates und signierte Audit-Nachweise. PulseCheck hat nichts mit der Gesundheits-Software „PulseCheck“ oder dem Hospitality-Startup „PulseCheck AI“ zu tun.
Bewertet eine KI unsere Compliance?
Nein. Compliance wird von einer deterministischen Regel-Engine gemessen — jedes Bestanden/Nicht bestanden ist gegen einen historischen Snapshot reproduzierbar. Der KI-Coach ist rein beratend: Er erklärt Verstöße, schlägt neue Regeln vor und entwirft Korrekturen. Ein Urteil fällt er nie.
Kann ich mein KI-System ohne Anmeldung auf den EU AI Act prüfen?
Ja. Der kostenlose EU-AI-Act-Check ordnet Ihr KI-System in etwa 3 Minuten ein. Wenn Sie KI entwickeln, lässt er danach die EU-AI-Act-Regeln von PulseCheck auf einen Jira-CSV- oder GitHub-Export mit bis zu 50 Einträgen laufen, oder auf Beispieldaten. Wenn Sie KI nur nutzen, erstellt er ein Release-Gate aus Freigaben für Ihre Pflichten. Er läuft in Ihrem Browser, die Datei wird nie hochgeladen, und ein Konto ist nicht nötig. Das ist ein Anwendungsfall: PulseCheck deckt auch DORA Metrics, DSGVO und SAP-Änderungskontrolle ab.
Leistet PulseCheck Rechtsberatung oder entscheidet es, ob wir konform sind?
Nein. PulseCheck misst Engineering-Nachweise mit deterministischen Regeln, und die Prozentwerte sind Regel-Bestehensquoten, keine rechtlichen Schlussfolgerungen. Für eine rechtliche Einschätzung legt Expert Review die Frage einer unabhängigen, zugelassenen Anwältin oder einem zugelassenen Anwalt vor. Die Einschätzung steht neben dem automatischen Ergebnis und ändert es nie.
Welche DORA-Metriken erfasst PulseCheck und aus welchen Tools?
Alle vier: Deployment-Frequenz, Lead Time for Changes, Change Failure Rate und Mean Time to Restore (MTTR). Deployments kommen aus Jira-, GitHub- und GitLab-Ereignissen, Azure DevOps Pipelines (Beta) oder Jenkins; die Change Failure Rate aus Incident-Tickets und fehlgeschlagenen Produktions-Deployments; die Lead Time aus Zeitstempeln von Pull Requests und Commits. Jede Metrik wird pro Team berechnet und von Elite bis Low eingestuft — einzelne Entwickler werden nie bewertet. Hinweis: Gemeint sind die DevOps-Research-and-Assessment-Metriken (DORA), nicht der EU Digital Operational Resilience Act.
Mit welchen Tools integriert sich PulseCheck?
Als Datenquellen: Jira (Webhooks und Polling, inklusive Jira Plans), GitHub (mehrere Repositories), GitLab, Linear, Jenkins und Azure DevOps (Beta: Boards, Repos, Pipelines und Deployments). Dazu Slack und Microsoft Teams für Alarme und den KI-Coach, Live-Einbettungen für Confluence, Notion oder jede Seite mit iframe-Unterstützung, Zapier für ausgehende Webhooks und ein MCP-Connector für Claude und andere KI-Assistenten. Ein Connector für SAP-Transporte ist im Early Access verfügbar.
Welche Compliance-Frameworks unterstützt PulseCheck?
DSGVO und EU AI Act gibt es als installationsfertige Regel- und Gate-Vorlagen, dazu Pakete für DORA-Metriken, QA, Incident-Management, SLAs und Engineering-Investitionen. Audit-Ereignisse werden zusätzlich den Kontrollfamilien von NIS2, SOC 2 und ISO 27001 zugeordnet, sodass sie sich in Exporten filtern lassen. SAP-Change-Control (SOX ITGC) ist als Early-Access-Pilot verfügbar, und eigene Regeln für interne Standards können Sie jederzeit selbst schreiben. Für EU AI Act, DSGVO und DORA-Metriken ergänzt Expert Review die Einschätzung einer unabhängigen Fachperson.
Können wir eigene Regeln und Standards anlegen?
Ja. Schreiben Sie Regeln in der Regel-Engine (JQL, YAML oder Klartext, mit Live-Vorschau), oder beschreiben Sie Ihren Prozess dem Dashboard-Assistenten, etwa eine Definition of Ready oder Incident-Management. Er schlägt Domains und Regeln vor, und erst wenn Sie bestätigen, wird etwas angelegt. Bewertet wird ausschließlich von der deterministischen Regel-Engine.
Was ist Expert Review?
Expert Review ist die Einschätzung einer unabhängigen Fachperson zu Ihren Nachweisen, Regel für Regel, für EU AI Act, DSGVO und DORA-Metriken. Beim EU AI Act und bei der DSGVO prüft eine zugelassene Anwältin oder ein zugelassener Anwalt. Bei den DORA-Metriken prüft eine erfahrene Engineering-Führungskraft; das ist eine Engineering-Prüfung, keine Rechtsprüfung. Die Einschätzung steht neben dem automatischen Ergebnis jeder Regel und ändert es nie. Eine Prüfung fragen Sie über eine Demo oder unter we@usepulsecheck.com an.
Kann PulseCheck einen Pull Request blockieren?
Ja. Das CI-Datenschutz-Gate ist eine GitHub Action, die in Ihrem eigenen Runner läuft und einen Pull Request blockiert, wenn er definierte Signaturen enthält — personenbezogene Daten in Fixtures oder Logs, fest codierte Zugangsdaten und ähnliche Muster. Funde werden maskiert, bevor sie den Runner verlassen, und die Regeln passen Sie selbst an. Alles, was menschliches Urteilsvermögen braucht, landet stattdessen in einer gesperrten, rollenbeschränkten Freigabe innerhalb eines Compliance-Gates.
Wie funktioniert der Audit-Export?
Exporte sind CSV- oder JSON-Pakete, digital signiert (ECDSA P-256) und mit Zeitstempel, inklusive Framework-Zuordnung und Prüfanleitung — so kann ein Auditor die Integrität offline verifizieren. Das Audit-Log selbst kann nur ergänzt werden: Die Datenbank blockiert Änderungen und Löschungen, und jede Auswertung speichert einen Fingerabdruck des geprüften Regeltexts.
Wo werden unsere Daten gespeichert und wie sind sie geschützt?
PulseCheck wird in der EU (Frankfurt) gehostet. Zugangsdaten für Integrationen und eigene KI-Schlüssel sind mit AES-256-GCM verschlüsselt, und Row-Level-Security isoliert jede Organisation. Die Anmeldung unterstützt Single Sign-on mit Microsoft Entra ID, Google Workspace und SAML 2.0, und Admins können Multi-Faktor-Authentifizierung für die gesamte Organisation erzwingen.
Was kostet PulseCheck und gibt es eine kostenlose Testphase?
PulseCheck wird pro Seat lizenziert, mit Plänen für Teams jeder Größe und einer Consultant Suite für Beratungsunternehmen. Preise erhalten Sie auf Anfrage — buchen Sie eine Demo oder schreiben Sie an we@usepulsecheck.com. Sie können außerdem sofort eine kostenlose 14-tägige Premium-Testphase starten: ohne Kreditkarte, ab der Bestätigung Ihrer E-Mail-Adresse.
Kann ich PulseCheck aus Claude oder einem anderen KI-Assistenten nutzen?
Ja. PulseCheck bietet einen MCP-Connector (Model Context Protocol). Fügen Sie ihn in Claude, Cursor oder einem anderen MCP-fähigen Assistenten hinzu, melden Sie sich per OAuth an und wählen Sie eine Organisation und eine Zugriffsstufe — nur lesend oder lesend & schreibend, damit der Assistent Synchronisierungen starten und Domains, Gates und Kostenposten pflegen kann. Jeder Aufruf ist pro Organisation isoliert und wird protokolliert.
Sehen Sie ein GO/NO-GO-Urteil für Ihre eigenen Repos — in 30 Minuten.
Bringen Sie ein Produktions-Repo mit. Wir richten die Regel-Engine live ein und führen Sie durch die Auditor-Ansicht. Keine Folien.